微软报告智能体加速供应链攻击,提醒审查应用授权活动
编辑部 · 发布 2026/10/22 · 更新 2026/10/22
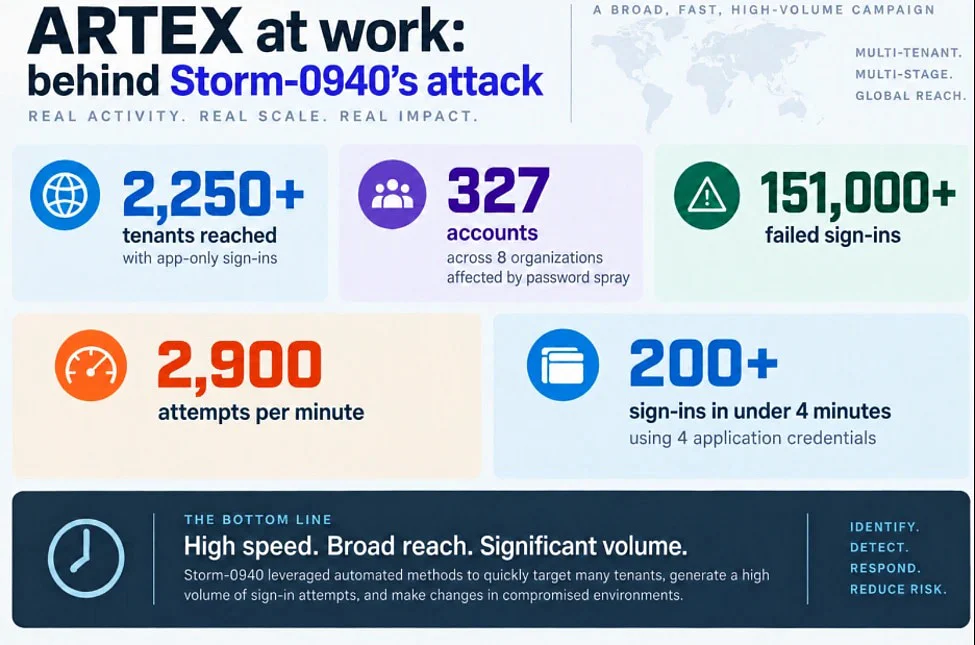
微软威胁情报报告称,一个被其追踪的攻击团伙利用智能体框架加快了扫描、认证尝试和云应用滥用,并把部分活动关联到近期披露的供应链事件。微软强调,这些观察不等于其自身产品存在被利用的漏洞,也不能仅凭受影响应用或一次认证就判定客户数据已经外泄。事件归因属于微软的分析结论。
微软威胁情报报告称,一个被其追踪的攻击团伙利用智能体框架加快了扫描、认证尝试和云应用滥用,并把部分活动关联到近期披露的供应链事件。
微软强调,这些观察不等于其自身产品存在被利用的漏洞,也不能仅凭受影响应用或一次认证就判定客户数据已经外泄。事件归因属于微软的分析结论。
防护建议重点包括审查服务主体登录、异常应用凭据与权限变更,遵循供应商处置指导,并保留调查证据。自动化提升攻击速度,也压缩了防守方响应时间。