PHP 紧急修复之后,网站和 CI 还该检查哪些安全风险?
编辑部 · 发布 2026/10/22 · 更新 2026/10/22
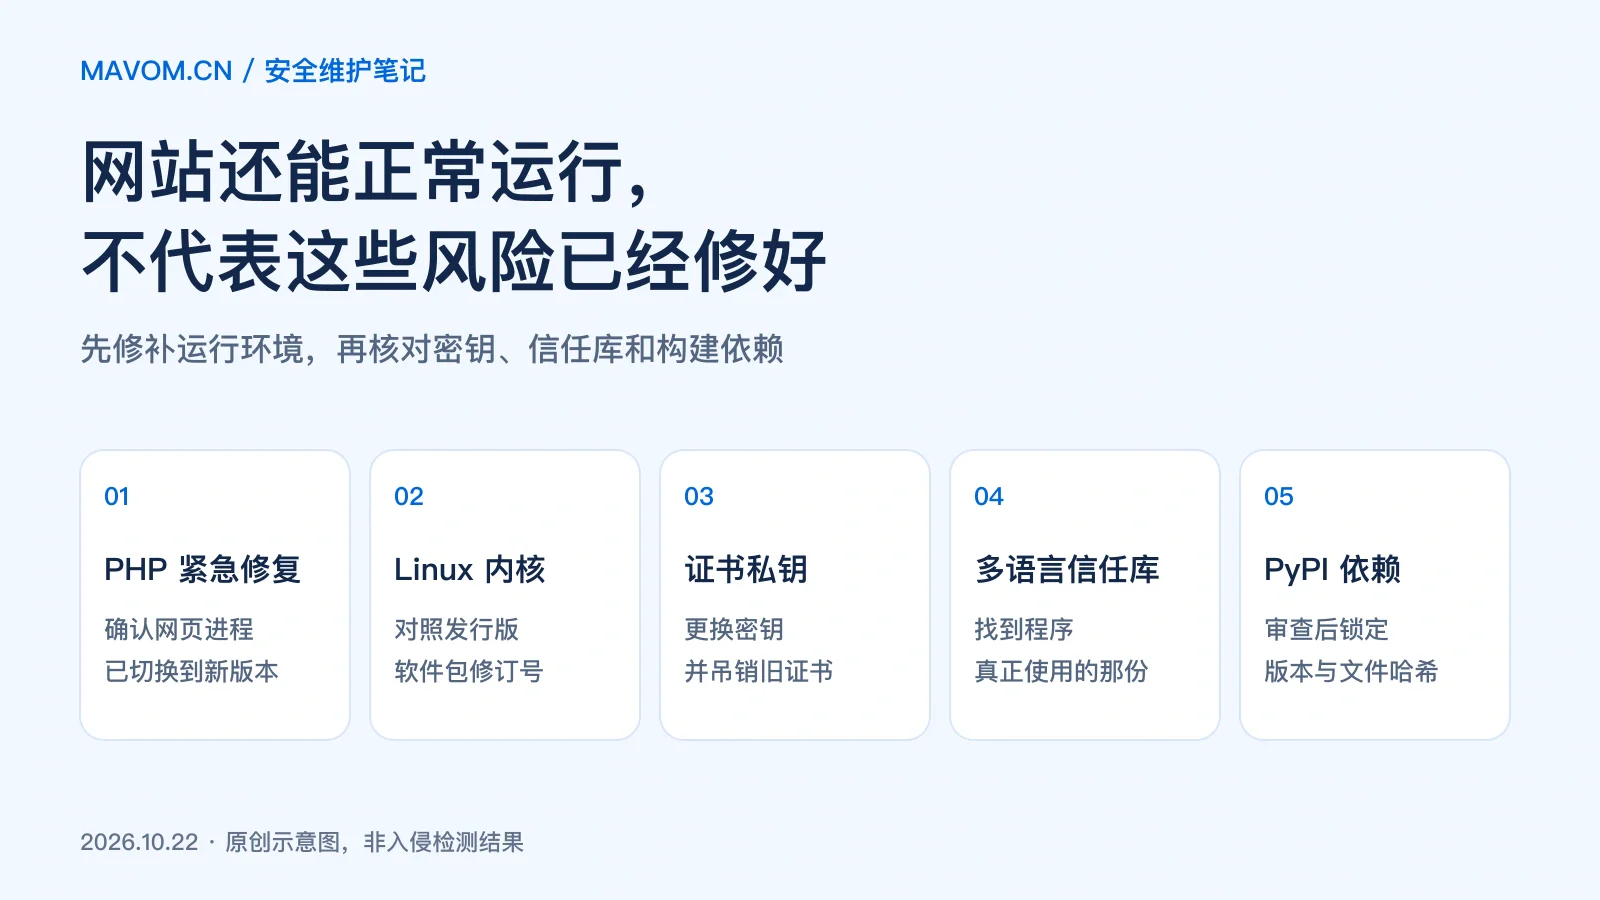
PHP 8.1 已结束常规支持,但此次严重漏洞有特殊源码补丁。结合最新官方公告,梳理旧内核修复、私钥泄露、不同语言的根证书和构建依赖风险,说明维护网站时该核对什么,以及哪些看似修复的操作仍不够。
PHP 刚发布紧急安全更新,服务器却可能仍在运行旧进程;系统证书已经更新,某个程序却仍提示不受信任;构建流水线昨天正常,今天仅仅重新安装依赖就引入了陌生代码。这几类问题看似分散,实际都需要确认一件事:真正投入使用的程序、密钥和依赖,是否已经换成了你检查过的那一份。
本文于 2026 年 10 月 22 日核对官方公告与维护文档,面向维护网站、服务器和自动构建流程的读者。最新事件是 10 月 21 日的 PHP 紧急修复;证书与依赖部分结合现行规则整理,并不是声称这五类风险都在今天首次出现,也不代表本文发现了本站或读者系统遭到入侵。
PHP 8.1 已结束常规支持,但这次确实有特殊补丁
“PHP 8.1 已经没人提供官方补丁”需要加上时间和范围。PHP 官方在 10 月 21 日公布两项可能导致未经身份验证的远程代码执行漏洞:CVE-2026-109618、CVE-2026-109619。维护分支的修复版本是 8.5.12、8.4.27、8.3.36、8.2.35,处理网页请求的部署均需关注,不能认为只有某一种服务器组合受影响。
同时,安全团队因为此次问题严重,为 7.4、8.0、8.1 提供了最小源码回移补丁,供自行构建或缺少长期支持供应商的维护者使用。它不是恢复这些分支的常规维护,也不等于所有软件源已经提供可安装的软件包。发行版用户应核对自己的供应商公告;长期仍应迁移到兼容且受维护的分支。来源:PHP 官方紧急安全公告、官方版本支持周期。
实际处理时,先确认网站究竟由哪套运行环境提供服务。有些机器同时装着多个版本,终端显示的是一套,网页服务、容器或管理面板调用的却是另一套。把正在使用的程序路径、软件包来源和服务配置对应起来,再安排备份、兼容性测试和升级。
升级完成后,还要让处理请求的旧工作进程退出,重新检查真实网页请求使用的版本,再测试登录、上传、定时任务等关键功能。仅在终端看到新版本,或者仅下载了新镜像,都不足以证明网站已经切换。不要为了试验而在公网留下显示完整服务器配置的诊断页面。
暂时无法升级时,应按官方公告与自身部署方式评估临时隔离方案,减少暴露范围;这不等于漏洞已经修复。尤其不要从一篇文章里摘一行参数,直接应用到所有站点。
Linux 内核看着旧,不代表一定没修;装了新包,也不代表已生效
判断内核是否存在已知漏洞,不能只比较上游版本号。发行版可能在较旧的版本系列中回移安全修复,真正需要对照的是系统发行版、内核变体、软件包修订号和供应商公告。Red Hat 对安全补丁回移的说明解释了这种维护方式。
例如 Ubuntu 在 10 月 13 日发布的 USN-8921-1 修复了多处内核问题,其中仍包含较旧系统使用的内核系列。不同云平台、通用内核和支持方案对应不同修复包,部分修复需要延长支持服务;不能把某个版本的包号当作所有 Linux 机器的通用答案。该公告还明确要求标准更新后重新启动,并提醒第三方内核模块的兼容性问题。来源:Ubuntu 内核安全公告。
先查看当前正在运行的内核,再与本机已安装的软件包和公告核对。下面的命令只读取信息,不会升级或重启机器:
uname -r
安排维护窗口时,提前确认远程控制台、启动项和回退方式。更新后重启,重新检查运行中的内核、网络和关键服务。如果使用热补丁,要核实它覆盖的具体漏洞,不能把“热补丁服务在线”当成所有内核问题都已消除。已经失去供应商支持且拿不到修复的系统,应把迁移纳入计划。
私钥泄露,要换密钥和证书,而不只是续期
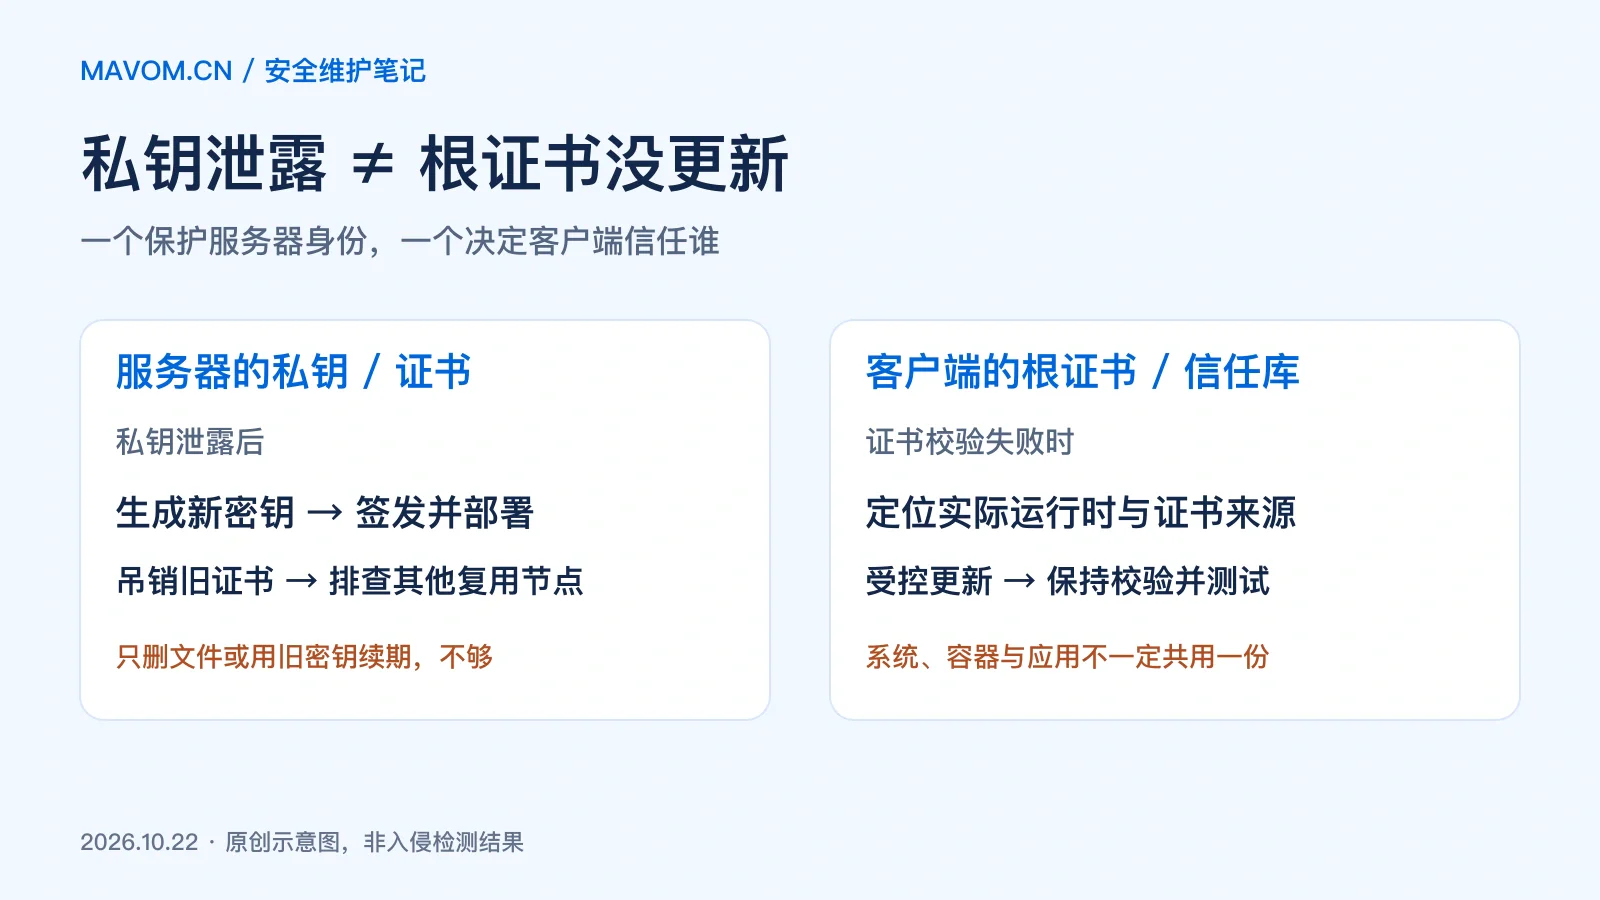
证书本身通常是公开信息,私钥才是必须保护的秘密。如果私钥进入了公开仓库、日志、聊天记录或不受控的备份,删掉那份文件并不能保证别人没有复制。把旧私钥继续用于新证书,也没有解决核心风险。
应在可信环境生成新的私钥,申请并部署对应的新证书,同时启动旧证书的吊销流程,明确选择与密钥泄露相符的原因。旧密钥可能被多个服务或证书复用,还要检查其他节点、负载均衡和自动续签配置。Let's Encrypt 的官方文档说明,私钥意外公开或被窃属于需要吊销证书的情况。来源:证书吊销说明。
这几步需要协调进行,避免只换了一台服务器,其他节点仍继续使用旧密钥。吊销也不是让所有客户端瞬间忘记旧证书;还应检查暴露入口、访问记录和相关凭据是否需要轮换。不要把真实私钥贴进公开工具、工单正文或 AI 对话来“帮忙检查”。
系统根证书更新了,为什么程序还是连接失败?
同一台机器上的浏览器、脚本、网站进程和构建工具,不一定读取同一份受信任证书。宿主机更新了,旧容器镜像可能没更新;运行时已经升级,应用又可能指定了自己的证书文件。因此,排查时先找出报错的那个进程到底使用哪份信任库,而不是反复把证书安装到不同位置。
Node.js 程序: 留意运行时内置的根证书、系统证书选项以及额外证书配置。官方文档说明,默认使用内置根证书;在支持的版本中可启用系统信任库,也可以配置额外的证书。应用若显式设置证书选项,还要单独核对。来源:企业网络与证书配置。
Python 程序: Requests 使用 certifi 提供的根证书,并支持自定义证书文件。不要以为系统更新就必然覆盖这一份;也不要以为安装工具能联网,业务脚本就一定能联网。pip 从 24.2 起在支持的环境中默认结合系统证书与 certifi,其行为与应用自身并不完全相同。来源:Requests 证书说明、pip 安全连接说明。
Java 程序: 先检查是否指定了自定义信任库;没有显式指定时,再确认实际运行环境中的默认信任库。换了开发电脑上的运行环境,不代表服务器服务使用的那一份也更新了。来源:Oracle 安全连接参考。
PHP 程序: 检查实际生效的配置及 OpenSSL 证书文件、证书目录设置。网页进程和终端程序可能加载不同配置,不能只检查其中一个。来源:PHP OpenSSL 配置说明。
如果企业网络确实需要内部根证书,应从可信的管理渠道获取,并确认用途、指纹和分发范围,再更新实际使用的系统、镜像或应用信任库。更新后用真实服务连接做验证,并保持主机名、有效期和证书链校验开启。关闭校验只能掩盖问题,会让连接失去重要保护;不要把它作为修复方案。
CI 别在每次构建时直接接受刚发布的依赖
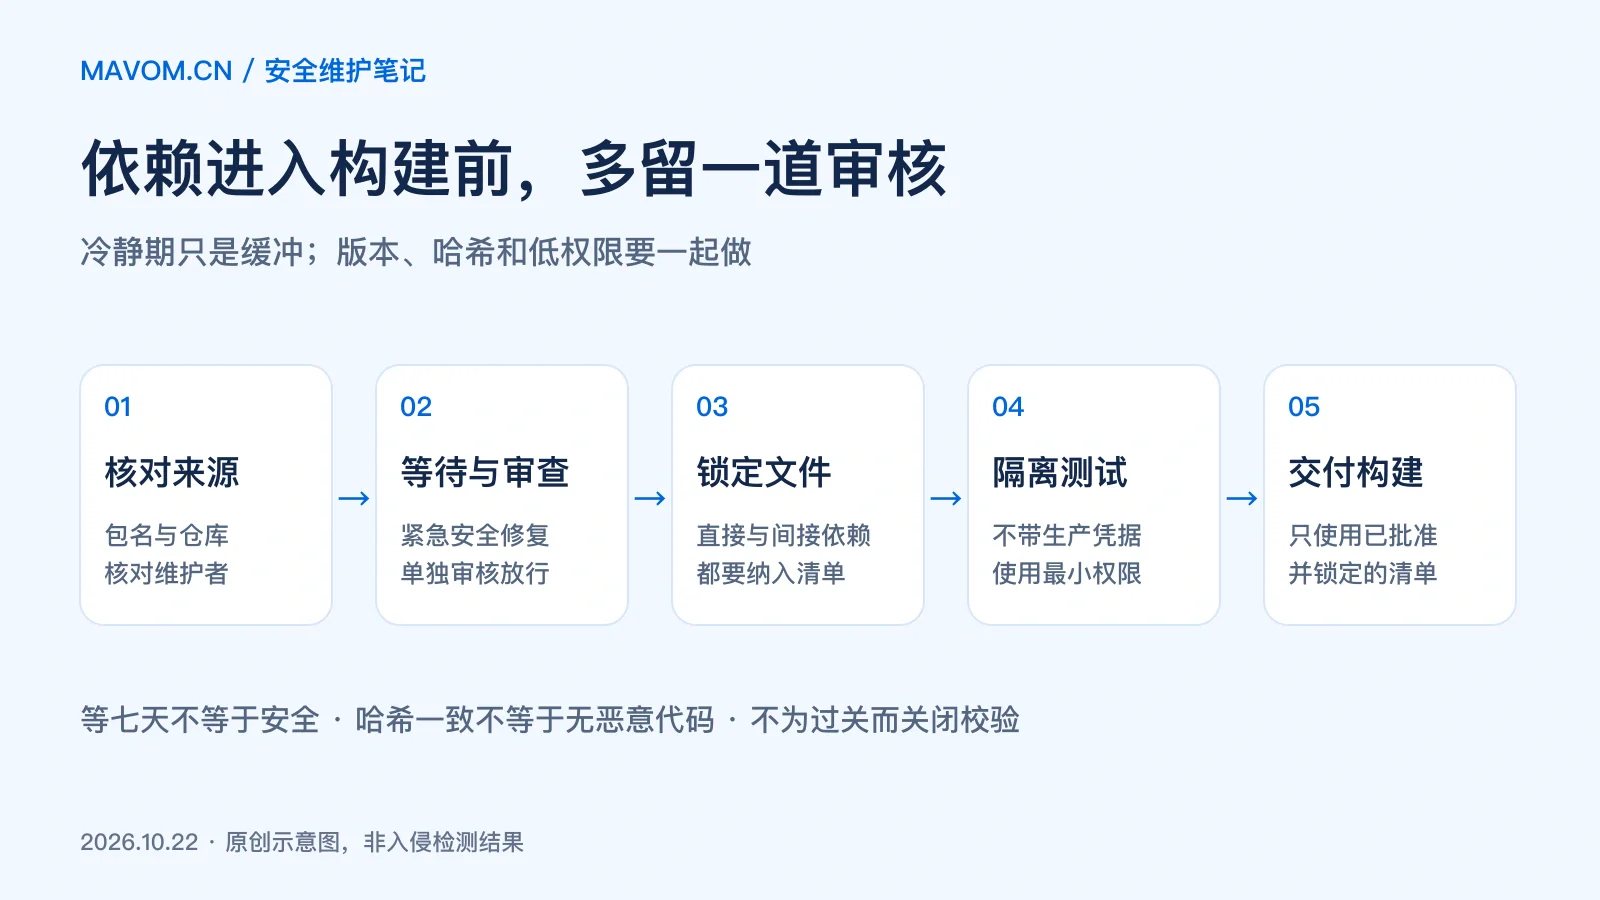
自动构建如果每次都解析“最新可用版本”,一次正常重跑就可能引入尚未审查的新文件。风险不仅来自拼错包名,也可能来自可信项目维护账户失守或发布环节被篡改。依赖下载和构建阶段不应默认拥有生产密钥、部署令牌或广泛的写入权限。
给新版本设置等待期,能为恶意包发现和下架留出时间,但等待几天并不是安全认证。AWS 在 7 月发布的维护建议中介绍了这类更新冷静期思路;紧急安全修复则应经过专门审核及时处理,不能因固定等待期继续暴露已知严重漏洞。来源:AWS 关于软件包更新冷静期的说明。
更稳妥的日常方式是:依赖更新进入单独的审查变更;固定直接依赖和间接依赖的版本与文件哈希;在隔离、低权限环境测试;确认后才进入构建使用的依赖清单。版本和哈希锁定的是批准过的具体文件,不会自动证明文件没有恶意行为。
下面是一种策略示例,适合在已经准备好完整锁定清单的干净环境里使用,不是直接套到任意项目就能成功的通用命令:
python -m pip install \
  --require-hashes \
  --only-binary=:all: \
  --uploaded-prior-to=P7D \
  -r requirements.txt
使用前确认三点:清单内所有依赖都已固定版本并提供允许文件的哈希;当前平台存在兼容的预构建包,否则安装会失败;安装工具与软件源支持上传时间筛选。按天数表达等待期需要 pip 26.1 或之后的版本,上传时间筛选还依赖索引提供相应元数据。这里的七天只是示例策略,不是官方保证。来源:安全安装模式、安装参数说明、版本更新记录。
仅安装预构建包可以避免某些源码构建路径,但预构建包自身也可能包含恶意代码。缺少兼容文件时,应单独审核构建过程,不要为了让流水线变绿就去掉哈希、扩大权限或注入生产凭据。
PyPI 在 7 月 22 日宣布,发布超过十四天的版本不再允许追加新文件,用于缩小旧版本被追加文件的风险面。官方同时提醒,使用方暂时不应把这一行为当成已经可以依赖的完整机制。这也不意味着“旧包一定安全”,更不能替代本地锁定和审查。来源:PyPI 发布文件规则更新。
今天先处理最紧迫的,再把检查留进日常流程
对正在提供公网服务的维护者,先核对并修补此次 PHP 漏洞;若已有私钥泄露迹象,立即启动密钥轮换与证书吊销。随后对照发行版公告安排内核维护,梳理每套运行环境实际使用的信任库,最后把依赖审查、哈希锁定和低权限构建固化到流水线。
每项完成后保留可复核的记录:运行中的版本、修复公告、实际部署的证书信息、构建使用的锁定文件和测试结果。文章中的方案需要结合业务、支持周期与维护窗口执行;本文没有对任何具体服务器做扫描,也没有提供漏洞利用代码。